Asiakas kysyy, koskeeko tuore haavoittuvuusuutinen hänen laitettaan. Toimittajalle kysymys ei ole aivan yksinkertainen: on selvitettävä käytössä
oleva ohjelmistoversio, arvioitava haavoittuvuuden vaikutukset ja päätettävä tarvittavista toimista. Ohjelmiston osaluettelo auttaa kohdistamaan tämän työn oikein.
Ohjelmiston osaluettelo (SBOM, Software Bill of Materials) kuvaa ohjelmiston komponentit, niiden versiot ja riippuvuudet. Kun jokaisesta toimitettavasta ohjelmistoversiosta on oma osaluettelonsa, myös aiempien versioiden sisältö voidaan selvittää jälkikäteen. Osaluetteloiden toteutukseen on olemassa standardeja ja yleisimmät muodot ovat CycloneDX ja SPDX. Jos aihe on uusi, lue ensin mikä SBOM on ja miksi se on ajankohtainen.
Neljä askelta vastaukseen
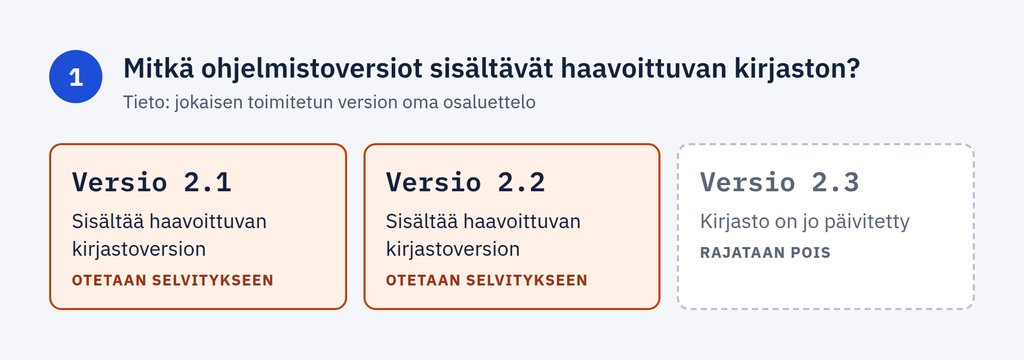
Kuvitellaan, että asiakkaiden laitteissa on käytössä kolme ohjelmistoversiota: 2.1, 2.2 ja 2.3. Osaluetteloista nähdään, että versiot 2.1 ja 2.2 sisältävät haavoittuvaksi ilmoitetun kirjastoversion. Versiossa 2.3 kirjasto on jo päivitetty, joten se voidaan rajata pois.
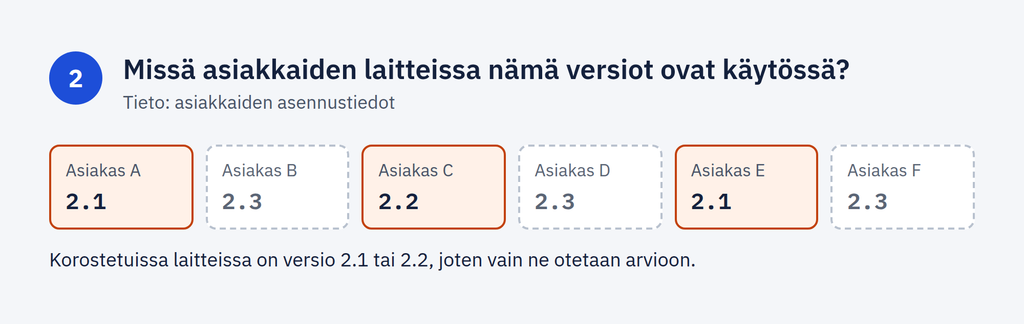
Seuraavaksi asiakkaiden asennustiedoista selvitetään, missä laitteissa versioita 2.1 ja 2.2 käytetään. Muut laitteet voidaan jättää selvityksen ulkopuolelle.
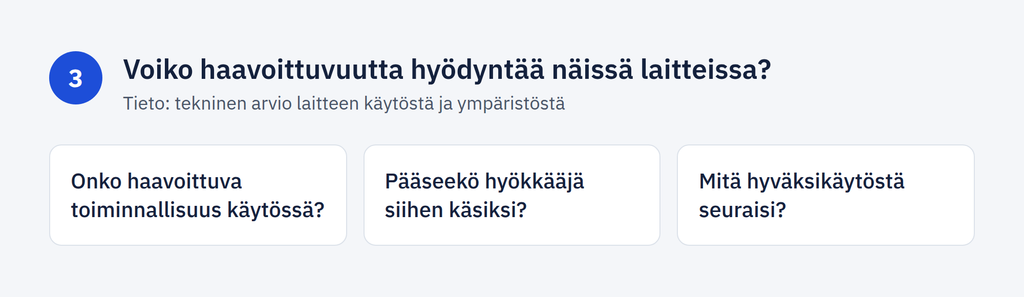
Haavoittuvan kirjastoversion mukanaolo ei vielä tarkoita, että haavoittuvuutta voisi hyödyntää laitteessa. Arvioitavaksi tulee esimerkiksi, onko haavoittuva toiminnallisuus käytössä, pääseekö hyökkääjä siihen käsiksi ja mitä hyväksikäytöstä seuraisi. Näiden perusteella päätetään tarvittavista toimista ja niiden kiireellisyydestä.
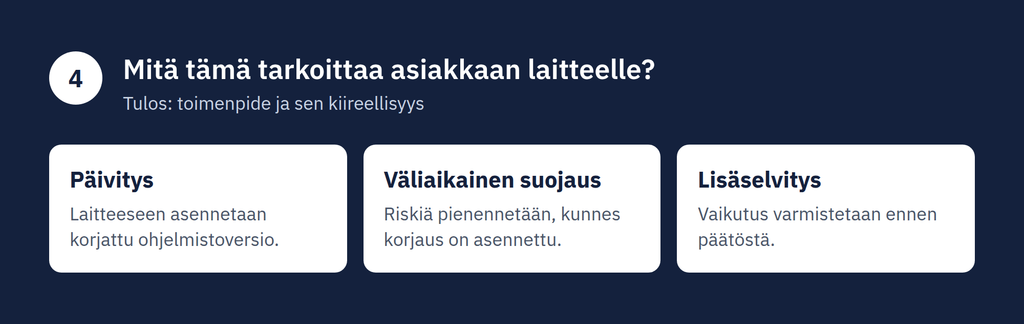
Selvityksen perusteella asiakkaalle voidaan kertoa, mitä asia tarkoittaa juuri hänen laitteelleen: tarvitaanko päivitys, väliaikaisia suojaustoimia vai lisäselvitystä. Samalla ylläpito pystyy suunnittelemaan työnsä tarkemmin.
Arvion tulos kannattaa myös dokumentoida. Siihen on olemassa oma vakiintunut muotonsa, VEX (Vulnerability Exploitability eXchange), jolla dokumentoidaan haavoittuvuuden hyödyntämismahdollisuuden tilanne. Se siis helpottaa asioiden priorisointia.
Osaluettelot osaksi toimituksia ja ylläpitoa
Jotta selvitys onnistuu nopeasti, osaluettelot on tuotettava ja säilytettävä järjestelmällisesti. Jokaiselle toimitettavalle ohjelmistoversiolle tuotetaan oma osaluettelo. Tuottaminen kannattaa automatisoida osaksi ohjelmiston rakentamista ja tehdä samasta käännöksestä, joka toimitetaan asiakkaalle. Näin osaluettelo vastaa varmasti toimitettavan ohjelmiston sisältöä.
Kaikkia riippuvuustietoja ei tarvitse koota samaan osaluetteloon. Ohjelmiston toimittaja yksilöi omassa osaluettelossaan valmiina hankitun kirjaston ja sen version. Kirjastotoimittaja puolestaan toimittaa oman osaluettelonsa, joka kuvaa kirjastoversion riippuvuudet. Ohjelmiston osaluettelosta voidaan viitata kirjastotoimittajan osaluetteloon, jolloin samoja tietoja ei tarvitse kopioida molempiin.
Toimitusketjussa on tunnistettava myös tiedon puutteet. Jos hankitun ohjelmiston riippuvuuksia ei tunneta, puute merkitään osaluetteloon näkyviin ja tarvittavat tiedot pyydetään toimittajalta.
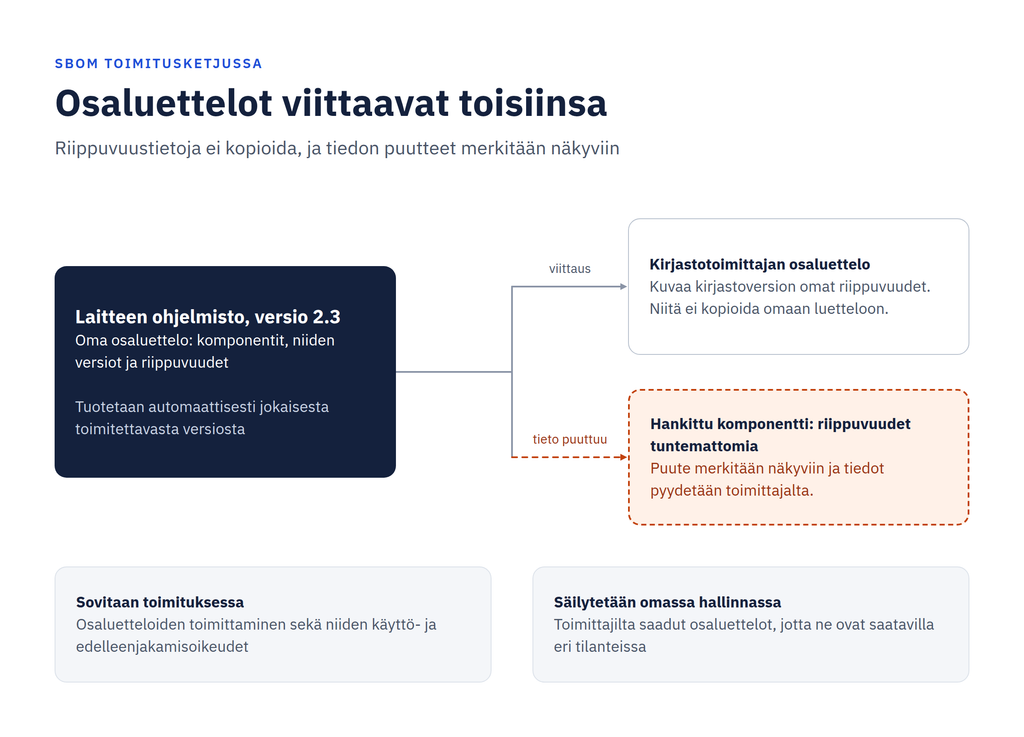
Osaluetteloiden toimittamisesta sekä niiden käyttö- ja edelleenjakamisoikeuksista kannattaa sopia osana ohjelmistotoimitusta. Toimittajilta saadut osaluettelot kannattaa säilyttää myös omassa hallinnassa, jotta ne ovat saatavilla eri tilanteissa.
Osaluettelo ei ole pelkkä hyvä käytäntö. EU:n kyberkestävyyslaki edellyttää, että valmistaja laatii tuotteensa ohjelmistosta osaluettelon. Lue myös, miten varaudut kyberkestävyyslain ilmoitusvelvollisuuteen.
Kokeilkaa käytännössä
Hyvä tapa aloittaa on harjoitella käytännössä:
1. Valitkaa jokin kirjastoversio.
2. Etsikää osaluetteloista ohjelmistoversiot, jotka sisältävät sen.
3. Selvittäkää asennustiedoista, missä asiakkaiden laitteissa nämä versiot ovat käytössä.
Harjoitus näyttää, mistä tarvittava tieto löytyy ja missä on vielä aukkoja. Kun tämä onnistuu, seuraavan haavoittuvuusilmoituksen vaikutuksia päästään arvioimaan ja toimia suunnittelemaan nopeammin.
Tarvitsetteko apua osaluetteloiden käyttöönotossa tai haavoittuvuuksien hallinnassa?